 Peplink Gold Partner
Für technische Leitung und IT-Leitung: das Problem in einem Satz
Ein Versorger oder Hafen betreibt Dutzende bis Hunderte Außenstandorte, jeder mit eigener Steuerung, eigenem Fernzugang des Herstellers und einer Anbindung, die irgendwann einmal „provisorisch“ eingerichtet wurde. Die IT-Leitung soll das absichern, die technische Leitung braucht jederzeit Zugriff, und der Gesetzgeber verlangt seit 2025 Nachweise. Wir kennen diese Lage aus Schiffs- und Offshore-Netzen, wo die Bedingungen noch härter sind, und übertragen dieselben Prinzipien auf Land.
- Jeder Außenstandort erreichbar, auch wenn ein Mobilfunknetz ausfällt
- Leittechnik, Büro und Gäste in getrennten Zonen
- Fernwartung durch Hersteller nur zeitlich begrenzt, protokolliert, mit Freigabe
- Ein Monitoring, das Standorte, Links und Sicherheitsereignisse zeigt
Anlagen, die wir anbinden
Verteilte Anlagen haben eines gemeinsam: kein Personal vor Ort und keine zweite Chance, wenn die Verbindung weg ist.

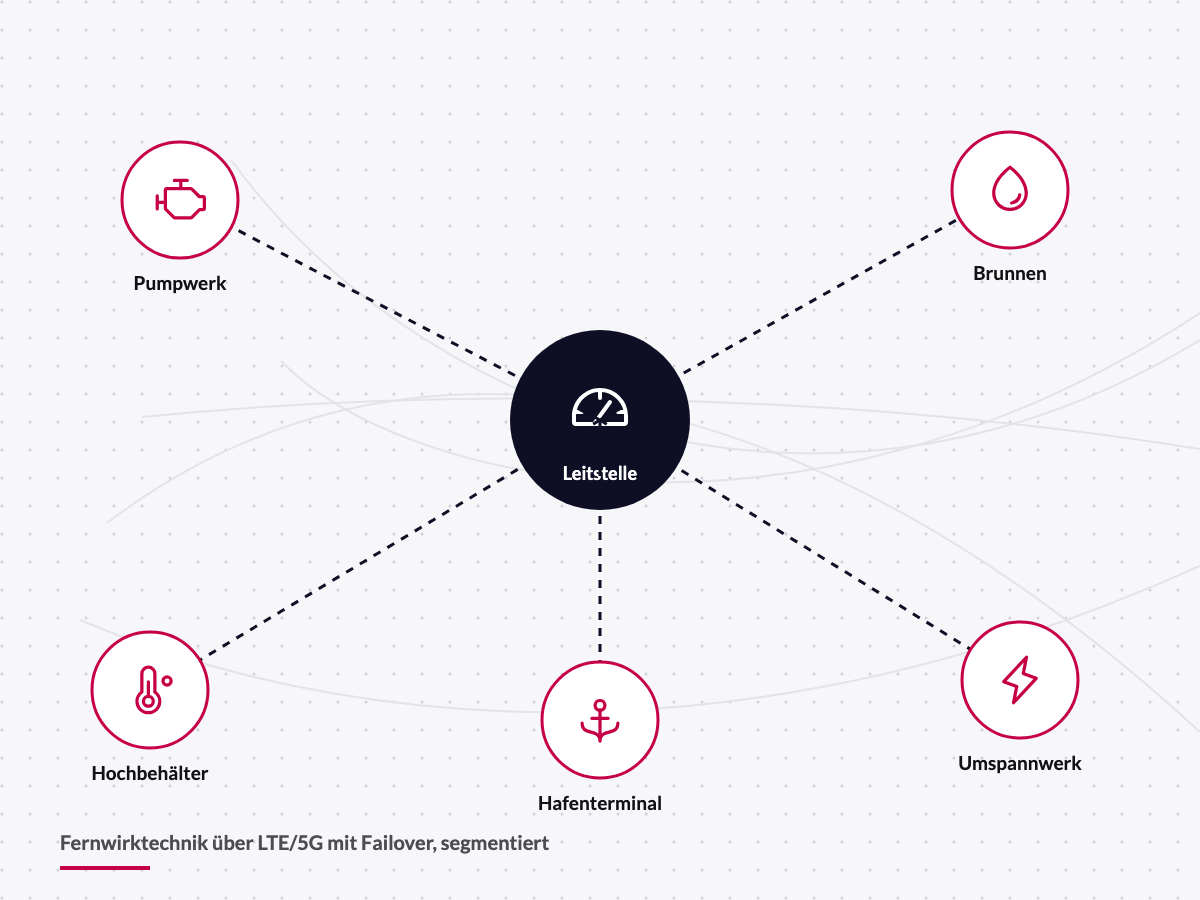
Pumpwerke, Brunnen, Hochbehälter
Fernwirktechnik und Messwerte über LTE/5G mit zweitem Netzbetreiber oder Satellit als Backup. Kleine, robuste Router in IP67-Gehäusen für Schächte und Außenanlagen.

Kläranlagen und Abwasserpumpwerke
Anbindung der Prozessleittechnik, Trennung von Labor- und Büronetz, Alarmweiterleitung an Bereitschaft.

Umspann- und Ortsnetzstationen
Stationsnetz als eigene Zone, Fernwirkprotokolle (IEC 60870-5-104) über verschlüsselte Tunnel, Fernzugriff nur über Jump-Host. Mehr auf KRITIS & Energie.

Hafenterminals und Kaianlagen
Gelände-WLAN für Umschlag und Logistik, Anbindung von Kranen, Toren und Kameras, dahinter Richtfunk oder Mobilfunk mit Failover.

Schleusen, Sperrwerke, Fähranleger
Anlagen am Wasser mit Salz, Wind und Bewegung: maritime Erfahrung aus Kiel, Hardware, die dafür gebaut ist, Montage durch unsere Techniker.

Verwaltungsstandorte und Leitstelle
Redundante WAN-Anbindung der Zentrale, Firewalls, Segmentierung, sichere Übergänge zwischen Leitstelle und Außenstandorten.
NIS2 und KRITIS: was für Versorger und Häfen gilt
Trinkwasser und Abwasser sind eigene NIS2-Sektoren, Häfen und Hafenanlagen gehören zum Sektor Transport. Seit Inkrafttreten des NIS2-Umsetzungsgesetzes am 6. Dezember 2025 gelten Unternehmen dieser Sektoren ab 50 Beschäftigten oder 10 Mio. Euro Umsatz und Bilanzsumme in der Regel als „wichtige Einrichtungen“, ab 250 Beschäftigten oder 50 Mio. Euro Umsatz und 43 Mio. Euro Bilanzsumme als „besonders wichtige Einrichtungen“. Die Registrierungsfrist beim BSI lief am 6. März 2026 ab, mit Kulanz bis 31. Juli 2026 (Stand: 22.09.2026).
Betreiber kritischer Anlagen sind Sie zusätzlich, wenn Ihre Anlage die Schwellenwerte der BSI-KritisV erreicht: bei der Trinkwasserversorgung 22 Mio. Kubikmeter pro Jahr, bei der Abwasserbeseitigung 500.000 angeschlossene Einwohner. Viele Stadtwerke liegen darunter, fallen aber unter NIS2. Für KRITIS-Betreiber kommen Systeme zur Angriffserkennung und der Nachweis nach § 39 BSIG alle drei Jahre hinzu. Ob und wie Sie betroffen sind, klären Sie mit Ihrem Rechtsteam; die technische Umsetzung finden Sie unter NIS2 und Compliance und Vorschriften.
Was DRYNET liefert

Fernwirktechnik über LTE/5G mit Failover
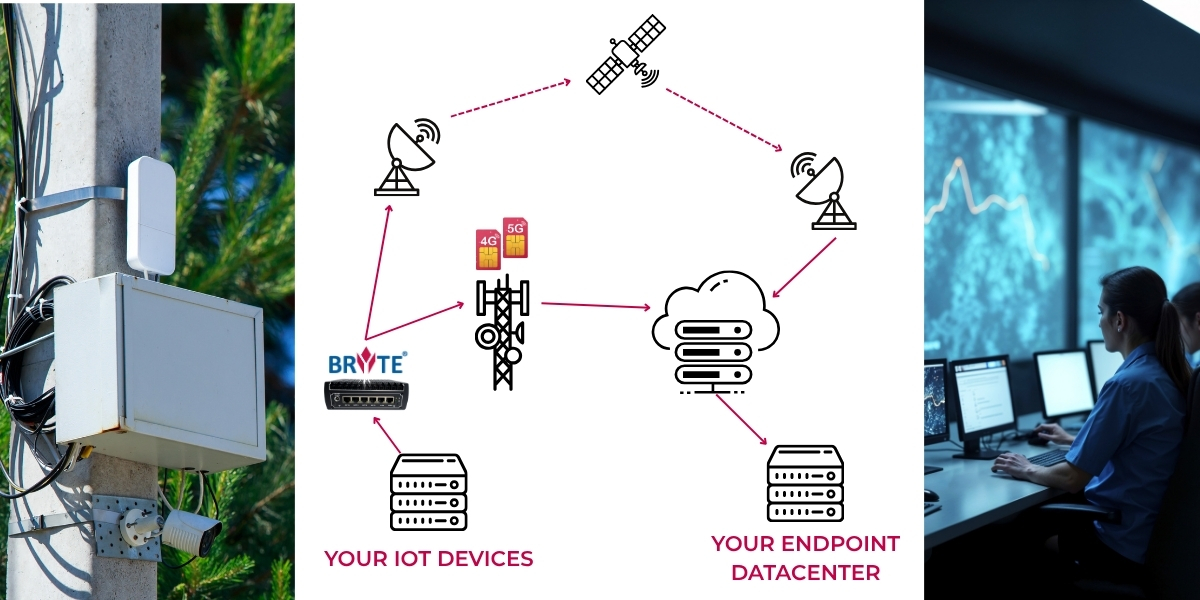
Peplink-Router mit SIM-Karten mehrerer Netzbetreiber, SpeedFusion-Tunnel zur Leitstelle, Starlink oder VSAT dort, wo Mobilfunk nicht reicht. Ein Standard für alle Standorte.

OT/IT-Segmentierung nach IEC 62443
Zonen und Conduits für Leittechnik, Büro und Gäste, umgesetzt mit Fortinet-Firewalls. Migration im laufenden Betrieb, Regelwerk dokumentiert.

Sichere Fernwartung für Hersteller
Zentrale Zugangsplattform statt Hersteller-Router in jeder Station: Mehrfaktor-Anmeldung, zeitliche Freigabe, Sitzungsprotokoll. Sie behalten die Kontrolle.

Hafen-WLAN und Terminal-Konnektivität
Planung und Aufbau von Gelände-WLAN, Richtfunk und Outdoor-Access-Points, getrennte Netze für Betrieb, Dienstleister und Gäste.

Monitoring 24/7
Verfügbarkeit jedes Standorts, Linkqualität und Sicherheitsereignisse in einer Übersicht. Alarm an Ihre Bereitschaft oder an uns.

Managed Service
Wir betreiben Router, Firewalls und Zugangsplattform, halten Firmware aktuell und pflegen die Dokumentation für Audits. Sie entscheiden, wie viel Sie abgeben.
Vorgehen in vier Schritten
Standort- und Zugangsinventur
Welche Standorte gibt es, wie sind sie angebunden, wer hat Fernzugriff. Oft die erste vollständige Liste, die es im Haus gibt.
Zielarchitektur
Zonenmodell, Link-Mix je Standort, zentrale Fernwartung, Monitoring. Abgestimmt mit Leittechnik, IT und Datenschutz.
Pilot und Serie
Ein Pumpwerk oder eine Station als Pilot, dann Rollout mit vorkonfigurierter Technik und Montage durch unsere Techniker.
Betrieb und Nachweis
Monitoring, Änderungsmanagement, Dokumentation. Bei Bedarf als Managed Service mit 24/7-Support.
Fragen, die wir Ihnen im ersten Gespräch stellen
- Wie viele Außenstandorte gibt es, und wie viele davon hängen an einem einzigen Mobilfunkvertrag?
- Welche Hersteller haben heute dauerhaften Fernzugriff auf Steuerungen?
- Gibt es eine Trennung zwischen Leittechnik und Büro-IT, und ist sie dokumentiert?
- Wer wird nachts alarmiert, wenn ein Standort offline geht?
- Sind Sie beim BSI registriert, und liegt ein Zeitplan für die Maßnahmen vor?
- Welche Standorte liegen am Wasser oder außerhalb der Mobilfunkabdeckung?
Häufige Fragen von Stadtwerken, Wasserversorgern und Häfen
Wir sind ein kleines Stadtwerk. Gilt NIS2 für uns?
Wenn Sie in den Sektoren Energie, Trinkwasser oder Abwasser tätig sind und mindestens 50 Beschäftigte oder mehr als 10 Mio. Euro Umsatz und Bilanzsumme haben, in der Regel ja, als „wichtige Einrichtung“. Die Einordnung sollte Ihr Rechtsteam vornehmen. Unabhängig davon sind die technischen Maßnahmen, Segmentierung, kontrollierter Fernzugriff und Monitoring, für jede Größe sinnvoll.
Unsere Pumpwerke hängen an LTE-Routern verschiedener Hersteller. Müssen wir alles tauschen?
Nicht zwangsläufig. Wir prüfen, welche Geräte aktuelle Firmware, verschlüsselte Tunnel und zentrale Verwaltung unterstützen. Ziel ist ein Standard, den Sie langfristig betreiben können. Häufig lohnt sich der Tausch nach Standortzustand, nicht auf einen Schlag.
Wie funktioniert Failover für Fernwirktechnik, wenn ein Netzbetreiber ausfällt?
Der Router hält Verbindungen zu zwei Netzbetreibern gleichzeitig; der SpeedFusion-Tunnel zur Leitstelle wechselt bei Ausfall ohne Sitzungsabbruch (Hot Failover). An Standorten ohne zweites Netz setzen wir Starlink als zweiten Weg ein – Hardware und Tarif über unseren Partner Tototheo, Integration durch DRYNET. Die Leittechnik merkt vom Wechsel nichts. Als europäische Option kommt IRIS² hinzu, die EU-Konstellation für sichere Konnektivität mit 348 Satelliten in LEO und MEO; erste Starts sind für 2029 geplant (Stand: September 2026). Wir beraten dazu, siehe Satellitenkommunikation.
Der Anlagenhersteller braucht Zugriff für Wartung. Wie wird das sicher?
Über eine zentrale Zugangsplattform: Der Hersteller meldet sich mit Mehrfaktor-Anmeldung an, Sie geben die Sitzung frei, der Zugriff ist auf die Anlage und den Zeitraum begrenzt und wird protokolliert. Dauerhafte Hersteller-Router in Stationen entfallen. Details unter Sicherer Fernzugriff.
Was bedeutet IEC 62443 für ein Wasserwerk?
Die Norm gruppiert Systeme in Zonen mit gleichem Schutzbedarf und regelt die Übergänge dazwischen. Praktisch: Prozessleitsystem, Fernwirkstationen, Labor und Verwaltung sind eigene Zonen, jeder Übergang läuft über eine Firewall mit dokumentierten Regeln. Wir liefern das Zonenmodell als Dokument, das auch im Audit verwendbar ist.
Können Sie WLAN über ein ganzes Hafengelände bereitstellen?
Ja. Wir planen mit Ausleuchtungsmessung, setzen Outdoor-Access-Points und Richtfunkstrecken ein und trennen Netze für Betrieb, Dienstleister und Gäste. Kranen, Toren und Kameras geben wir eigene Segmente. Salzwasser und Wind berücksichtigen wir bei der Hardwareauswahl.
Wir haben keine eigene IT-Abteilung für den Betrieb. Übernehmen Sie das?
Ja, als Managed Service: Wir betreiben Router, Firewalls, Zugangsplattform und Monitoring, halten Firmware aktuell und pflegen die Dokumentation. Umfang und Reaktionszeiten legen wir vertraglich fest. Mehr unter Managed Services.
Welche Unterlagen bekommen wir für das BSI oder einen Auditor?
Netzpläne mit Zonen, Firewall-Regelwerk, Liste aller Fernzugänge mit Verantwortlichen, Monitoring-Berichte und Änderungshistorie. Die Unterlagen werden im Betrieb fortgeschrieben, sodass Sie beim Nachweis nach § 39 BSIG oder bei einer Anfrage der Aufsicht nicht von null starten.
Gespräch anfragen
Lieber direkt sprechen? +49 431 55607040
Passende Leistungen
Stadtwerke, Wasserwerke, Häfen
Jeder Standort erreichbar, jeder Zugriff kontrolliert
Wir bringen Ordnung in verteilte Anlagen, mit Technik, die dafür gebaut ist, und Technikern, die anreisen.