 Peplink Gold Partner
Wer im Sektor Energie als KRITIS gilt
Betreiber kritischer Anlagen werden über die BSI-Kritisverordnung (BSI-KritisV) bestimmt. Maßstab ist der Regelschwellenwert von 500.000 versorgten Personen. Für den Sektor Energie ergeben sich daraus unter anderem diese Schwellen (Anhang 1 BSI-KritisV, Stand: 22.09.2026):
- Stromerzeugung: 104 MW installierte Nettonennleistung; Schwarzstartanlagen ab 0 MW, Primärregelleistung ab 36 MW
- Stromübertragung und Stromverteilung: 3.700 GWh entnommene Jahresarbeit
- Gasförderung, Fernleitungs- und Verteilernetze: 5.190 GWh pro Jahr
- Fernwärme: 2.300 GWh ausgeleitete Wärme pro Jahr oder 250.000 angeschlossene Haushalte
- Unterhalb der Schwellen greift oft trotzdem NIS2: Energieunternehmen ab 50 Beschäftigten oder 10 Mio. Euro Umsatz und Bilanzsumme sind in der Regel „wichtige Einrichtungen“, ab 250 Beschäftigten oder 50 Mio. Euro Umsatz und 43 Mio. Euro Bilanzsumme „besonders wichtige Einrichtungen“ (Stand: 22.09.2026)
Rechtsrahmen 2026: NIS2UmsuCG, BSIG und KRITIS-Dachgesetz
Das NIS2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten und hat das BSI-Gesetz neu gefasst. Die Registrierung beim BSI war bis zum 6. März 2026 fällig; das BSI hat eine Nachfrist bis zum 31. Juli 2026 eingeräumt (Stand: 22.09.2026). Für Betreiber kritischer Anlagen gelten die Risikomanagement-Pflichten aus § 30 BSIG, die besonderen Anforderungen aus § 31 BSIG (unter anderem Systeme zur Angriffserkennung) und die Nachweispflicht aus § 39 BSIG, der Nachfolger des früheren § 8a Abs. 3 BSIG. Der Nachweis ist alle drei Jahre per Audit, Prüfung oder Zertifizierung zu erbringen.
Ergänzend regelt das KRITIS-Dachgesetz die physische Resilienz. Der Bundestag hat es am 29. Januar 2026 beschlossen, der Bundesrat am 6. März 2026 zugestimmt; verkündet am 16. März 2026, in Kraft seit 17. März 2026 (Stand: 22.09.2026). Für Netzbetreiber kommen die Vorgaben des EnWG und der IT-Sicherheitskataloge der Bundesnetzagentur hinzu. Was davon für Sie gilt, klären wir gemeinsam mit Ihrem Datenschutz- und Rechtsteam. Eine Einführung finden Sie auf unserer Seite zu NIS2, das Leistungsangebot unter Compliance und Vorschriften.
Typische Anlagen, die wir anbinden und absichern
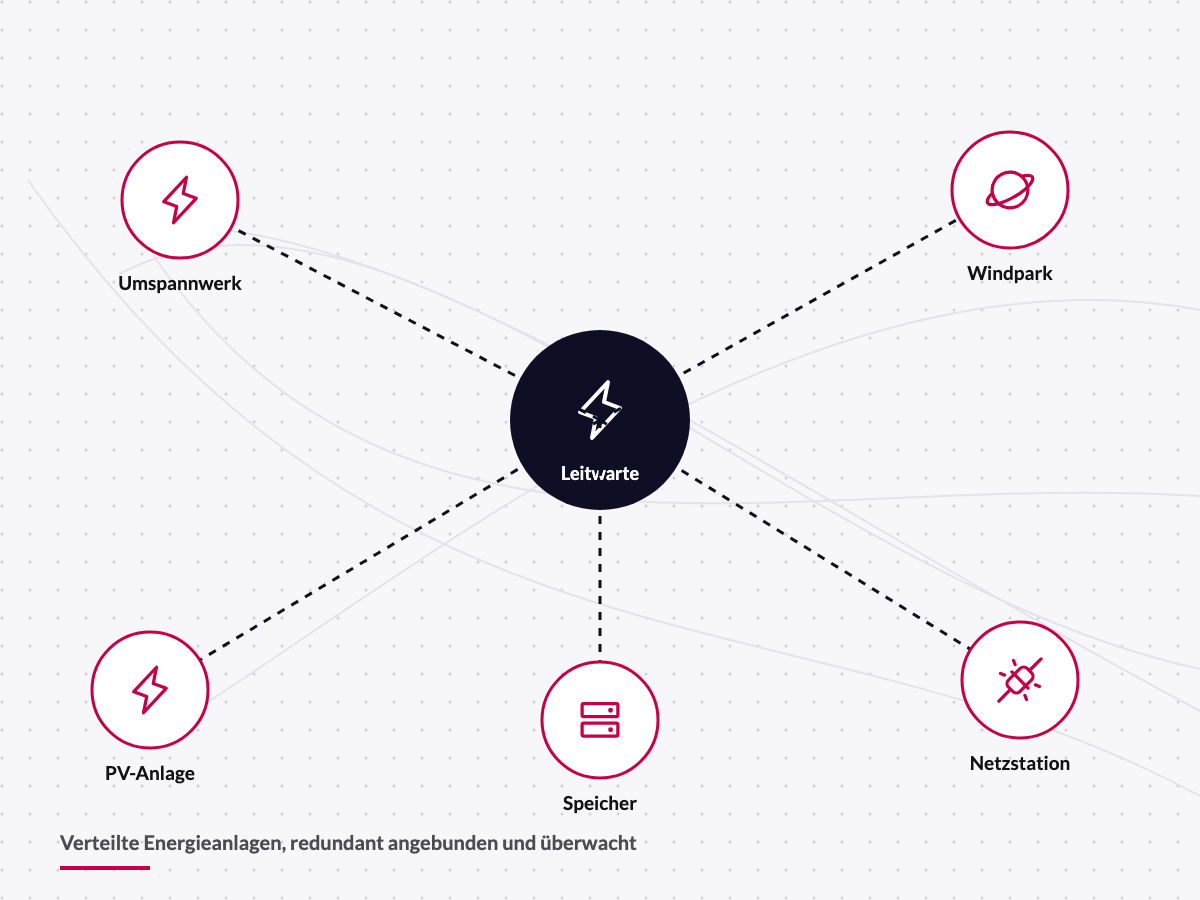
Energieinfrastruktur ist verteilt, oft unbemannt und läuft mit Technik, die Jahrzehnte im Feld bleibt. Darauf ist unser Vorgehen ausgelegt.

Umspannwerke und Ortsnetzstationen
Fernwirktechnik (IEC 60870-5-104, IEC 61850) über LTE/5G mit Failover, Stationsnetz als eigene Zone, Fernzugriff nur über Jump-Host.

Windparks onshore und offshore
Anbindung von Parkregler, SCADA und Zustandsüberwachung (Condition Monitoring); Offshore-Plattformen und Service-Schiffe mit Starlink oder VSAT plus Mobilfunk.

Leitstellen und Netzleittechnik
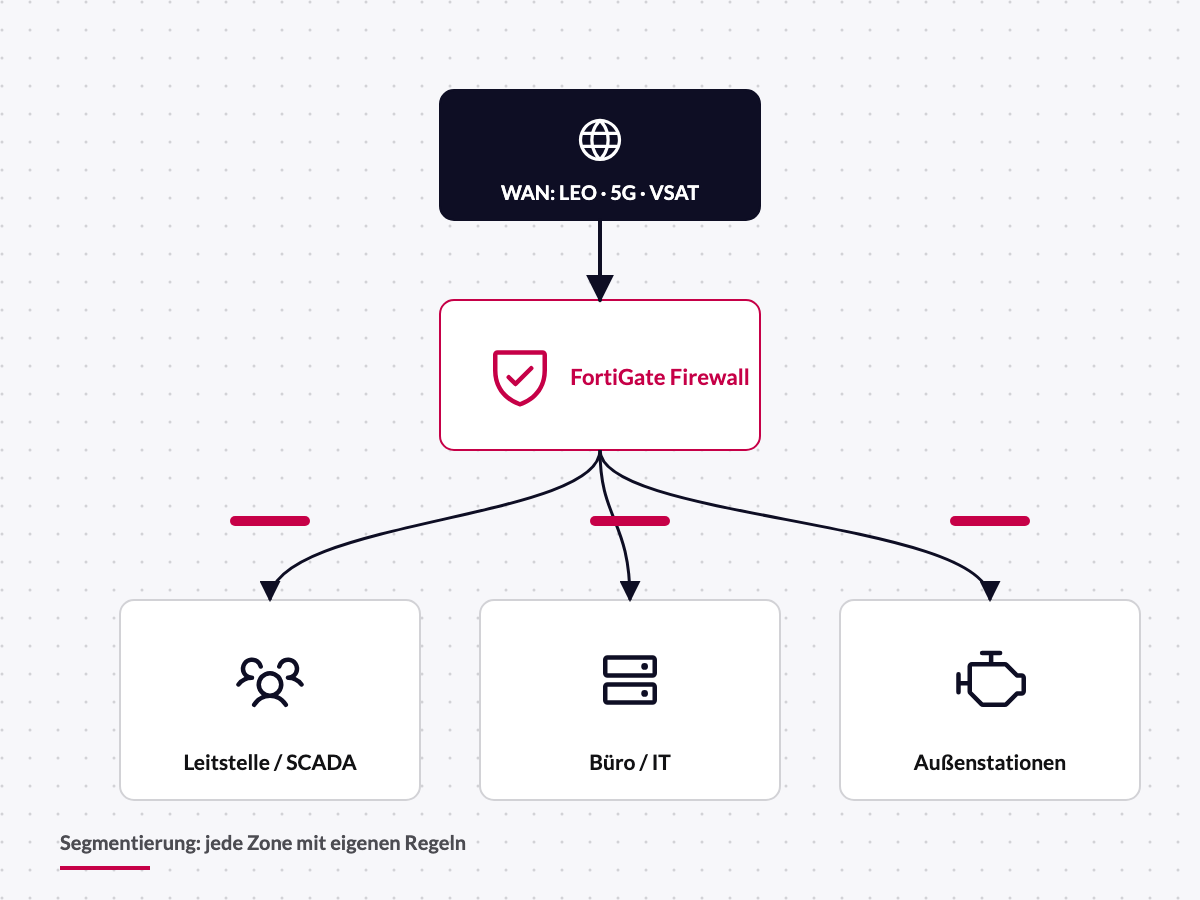
Redundante WAN-Wege zur Leitstelle, priorisierter Steuerungsverkehr, getrennte Zonen für Leit-, Büro- und Gastnetz.

PV-, Biogas- und Speicherstandorte
Viele kleine Standorte, ein Standardaufbau: Router, Firewall-Regeln und Monitoring aus einer Vorlage, ausgerollt in Serie.

Gas- und Fernwärmeanlagen
Anbindung von Druckregel-, Mess- und Pumpstationen, Segmentierung der Prozessnetze und dokumentierte Übergabepunkte.

Bau- und Wartungsphasen
Temporäre Konnektivität für Baustellen und Inbetriebnahmen, bei Bedarf als Miete. Details auf Mieten.
Was DRYNET für KRITIS-Betreiber liefert
Vier Bausteine, die einzeln oder als Managed Service laufen. Wir planen, installieren, dokumentieren und betreiben, mit Technikern vor Ort in Norddeutschland und darüber hinaus.

Segmentierte OT/IT-Netze nach IEC 62443
Wir modellieren Zonen und Conduits, definieren Schutzbedarf pro Zone und setzen die Übergänge mit Fortinet-Firewalls um. Bestandsanlagen migrieren wir in der Regel ohne Betriebsunterbrechung.

Hybride Konnektivität für Außenstandorte
LTE/5G als Primärlink, Starlink oder VSAT als Backup, zusammengeführt per Peplink SpeedFusion mit Hot Failover. Ein Standort bleibt erreichbar, auch wenn ein Netz ausfällt. Als europäische Option kommt IRIS² hinzu, die EU-Konstellation für sichere Konnektivität mit 348 Satelliten in LEO und MEO; erste Starts sind für 2029 geplant (Stand: September 2026). Wir beraten dazu, siehe Satellitenkommunikation.

Sicherer Fernzugriff für Hersteller und Dienstleister
Zeitlich begrenzte, protokollierte Sitzungen mit Mehrfaktor-Anmeldung statt dauerhafter Herstellertunnel. Sie sehen, wer wann auf welche Anlage zugegriffen hat.

Monitoring 24/7 und Audit-Dokumentation
Verfügbarkeit, Linkqualität und Sicherheitsereignisse laufen in unserem Monitoring zusammen. Netzpläne, Regelwerke und Änderungshistorie liefern wir so, dass sie als Nachweis nach § 39 BSIG verwendbar sind.
So gehen wir vor
Kein Komplettumbau auf einen Schlag. Wir arbeiten standortweise und halten den Betrieb am Laufen.
Bestandsaufnahme
Anlageninventar, bestehende Fernzugänge, WAN-Wege und Verantwortlichkeiten. Wir prüfen, welche Anlagen unter BSI-KritisV oder NIS2 fallen.
Zielbild und Zonenmodell
Zonen, Conduits und Schutzbedarf nach IEC 62443, Link-Mix pro Standort, Regelwerk für Firewalls und Fernzugriff. Abgestimmt mit Ihrem Informationssicherheitsbeauftragten und der Leittechnik.
Pilot und Rollout
Ein Standort als Referenz, dann Serie: vorkonfigurierte Router und Firewalls, Montage durch unsere Techniker, Abnahme mit Protokoll.
Betrieb und Nachweis
Monitoring, Patch- und Änderungsmanagement, 24/7-Support nach Vereinbarung. Dokumentation wird laufend gepflegt, nicht erst vor dem Audit.
Warum ein einzelner Link nicht reicht
Kritische Standorte brauchen Wege, die unabhängig voneinander ausfallen. Darauf achten wir bei jeder Planung:
- Zwei physikalisch getrennte Übertragungswege (zum Beispiel Mobilfunk plus Satellit oder Mobilfunk zweier Netzbetreiber)
- Hot Failover ohne Sitzungsabbruch für Fernwirk- und Sprachverkehr
- Priorisierung: Steuerung vor Kameras, Kameras vor Büro
- Verschlüsselte Tunnel zur Leitstelle, unabhängig vom Transportnetz
- Autarke Stromversorgung der Netztechnik für die Dauer der Störung
- Alarm, wenn ein Backup-Link stillschweigend ausfällt, nicht erst wenn beide weg sind
Häufige Fragen zu KRITIS und Energienetzen
Wir liegen unter den KRITIS-Schwellenwerten. Betrifft uns das Thema trotzdem?
Sehr wahrscheinlich. NIS2 knüpft an Unternehmensgröße und Sektor an, nicht an Schwellenwerte. Energieunternehmen ab 50 Beschäftigten oder 10 Mio. Euro Umsatz und Bilanzsumme sind in der Regel „wichtige Einrichtungen“ und müssen sich registrieren und Risikomanagement-Maßnahmen umsetzen. Die rechtliche Einordnung sollte Ihr Rechtsteam vornehmen; wir liefern die technische Seite.
Was bedeutet IEC 62443 konkret für unser Stationsnetz?
Die Norm gruppiert Systeme in Zonen mit gleichem Schutzbedarf und regelt die Übergänge (Conduits). Für ein Umspannwerk heißt das meist: Leittechnik, Schutztechnik, Kameras und Servicezugang sind eigene Zonen, und jeder Übergang läuft über eine Firewall mit dokumentierten Regeln. Wir setzen das mit Fortinet-Komponenten um und liefern das Zonenmodell als Dokument.
Können wir Starlink für kritische Standorte einsetzen?
Als Backup-Link ja, als einzigen Weg nicht. Starlink Business bietet Priority-Tarife mit definierten Datenpaketen; für stationäre Standorte in Deutschland ist das „Local Priority“ (Stand: 22.09.2026). Wir kombinieren den Satellitenlink mit Mobilfunk und führen beide per SpeedFusion zusammen, sodass Steuerungsverkehr verschlüsselt und mit Failover läuft. Starlink-Hardware und -Tarife beziehen wir über unseren Partner Tototheo und integrieren sie in Ihr Netz; DRYNET ist kein Starlink-Reseller.
Wie funktioniert der Fernzugriff für Anlagenhersteller sicher?
Über eine zentrale Zugangsplattform: Der Hersteller meldet sich mit Mehrfaktor-Authentifizierung an, erhält Zugriff nur auf die freigegebene Zone und nur für den vereinbarten Zeitraum. Jede Sitzung wird protokolliert. Dauerhafte Hersteller-Router im Stationsnetz ersetzen wir dabei. Mehr unter Sicherer Fernzugriff.
Welche Dokumentation brauchen wir für den Nachweis nach § 39 BSIG?
Prüfer wollen sehen, dass die Maßnahmen umgesetzt und gepflegt werden: Netzpläne mit Zonen, Firewall-Regelwerke mit Begründung, Liste der Fernzugänge, Monitoring-Berichte, Änderungshistorie und Patchstände. Wir übergeben diese Unterlagen strukturiert und halten sie im Betrieb aktuell. Die Orientierungshilfe des BSI zu Nachweisen ist unsere Referenz.
Muss der laufende Betrieb für die Segmentierung unterbrochen werden?
In der Regel nicht. Wir bauen die neue Struktur parallel auf, verschieben Systeme zonenweise in Wartungsfenstern und lassen alte Wege erst fallen, wenn der neue Weg nachweislich funktioniert. Bei Leittechnik stimmen wir jeden Schritt mit Ihrem Betriebsteam ab.
Bieten Sie Systeme zur Angriffserkennung an?
Wir integrieren Erkennungsfunktionen der eingesetzten Firewalls und unser Monitoring in Ihr bestehendes SIEM oder liefern die Ereignisse an Ihren Dienstleister. Ein vollständiges System zur Angriffserkennung nach § 31 BSIG planen wir gemeinsam mit Ihnen und passenden Partnern; wir versprechen nichts, was wir nicht selbst betreiben.
Projekt besprechen
Lieber direkt sprechen? +49 431 55607040
Passende Leistungen
KRITIS & Energie
Netze, die dem Audit standhalten
Von der Bestandsaufnahme bis zum 24/7-Betrieb: DRYNET plant, baut und betreibt Ihre Anlagennetze.